Anyconnect vpn 証明書の検証の失敗!原因と解決策を徹底解説【2026年版】 長所と対策を網羅した完全ガイド
Anyconnect vpn 証明書の検証の失敗!原因と解決策を徹底解説【2026年版】には、実際の現場で役立つ具体的な手順と最新情報を盛り込みました。まず最初に、結論を一言で答えると「証明書チェーンの不整合とクライアント設定のミスマッチが主な原因」です。以下では、原因別の対処法を順序立てて解説します。ここから先は、初心者でもわかるように実務的な手順と最新データを組み合わせてお届けします。
- 目次
- まず知っておくべき前提
- 証明書検証エラーの代表的な原因
- 具体的なトラブルシューティング手順
- よくある誤解と回避策
- 企業環境での運用ベストプラクティス
- 影響を受けやすい設定と推奨値
- まとめと今後のアップデート予測
- 参考リソースと実用リンク
- FAQ セクション
Anyconnect vpn 証明書の検証の失敗!原因と解決策を徹底解説【2026年版】の要点を一言で伝えると、「証明書の信頼チェーンとクライアント設定の整合性が決め手」です。以下のセクションでは、実務で直面するケース別に、原因を特定するヒントと具体的な対応手順を段階的に紹介します。信頼性の高いVPN接続を確保するためのチェックリスト形式を多用しており、実務での適用を想定しています。
- セクション別の読み方
- まずは自己チェックリストで現状を把握
- 次に原因の深掘りと修正手順を追う
- 最後に設定の保守・運用のコツを確認
使われている用語の説明
- 証明書チェーン: ルートCAからサーバー証明書までの信頼の連鎖
- CRL/OCSP: 証明書の失効状態を確認する仕組み
- TLS handshake: クライアントとサーバーが暗号化通信の開始を合意する過程
- AnyConnect: CiscoのVPNクライアントのブランド名
要点を押さえた実用的な対策リスト
- サーバー証明書と中間CA証明書の欠落を確認
- クライアント端末の信頼済みCAリストを最新化
- サーバー名の一致(検証失敗の典型的原因)
- 証明書の有効期限と失効リストの管理
- TLSプロトコルバージョンの整合性を確認
- ネットワーク機器のタイムゾーンと時刻同期の徹底
本記事で扱うデータと統計
- 大手企業のVPNトラフィックのうち、証明書関連のトラブルが占める割合は近年5–15%のレンジで推移
- 証明書チェーンの不備による接続失敗は、手動設定と自動配布の混在環境で増加傾向
- クライアントOS別の検証エラー発生率は、Windowsが最も多く、次いでmacOS、Linuxと続く
- まず知っておくべき前提
- VPN証明書の検証は「信頼できる機関から発行され、信頼済みCAリストに含まれているか」を中心に判断されます。
- クライアントはサーバーの証明書チェーンを検証し、失敗すると接続が拒否されます。
- 設定ミスを避けるためには、サーバー側とクライアント側の両方の設定を同時に確認することが重要です。
- 証明書検証エラーの代表的な原因
- 原因A: 証明書チェーンの中間CAが欠落している
- 対処: サーバー証明書と中間CA証明書を正しく設定し、チェーンファイルを適切に配布する
- 原因A: 証明書チェーンの中間CAが欠落している
- 対処: クライアント端末の信頼済みCAリストを更新
- 対処: 証明書のSANに接続先のホスト名を含める
- 対処: 証明書の有効期限を監視し、失効リストを適時更新
- 対処: TLS1.2以上を強制、現代的な暗号スイートを使用
- 対処: NTPで正確な時刻を維持
- 対処: クライアント証明書の検証ポリシーを再確認
- 具体的なトラブルシューティング手順
- 手順1: エラーメッセージの確認
- 「証明書検証エラー」「TLS handshake failed」「SSL/OFFICIAL error」など、具体的なコードをメモ
- 手順1: エラーメッセージの確認
- コマンド例(OpenSSL): openssl s_client -connect your-vpn-server:443 -servername vpn.yourdomain.com -showcerts
- 出力を確認し、中間CAが含まれているか、ルートCAが信頼されているかをチェック
- Windows: 証明書マネージャーで「信頼されたルート証明機関」を確認
- macOS: Keychain Accessで同様に確認
- Linux: update-ca-certificatesの実行
- 証明書のSANにvpn.yourdomain.comが含まれているかを確認
- 証明書の有効期限を確認、OCSP/CRLの設定状況を検証
- AnyConnectのクライアント設定で「最小TLSバージョン」を適切に設定
- サーバー側のSSL/TLS設定を現代的な規格に統一
- NTPサーバーと時刻のズレを修正
- クライアントログとサーバーログを比較して、どの段階で失敗しているか特定
- 同じ手順で別のデバイスでも同様のエラーが再現するか検証
- 設定変更後、再度接続テストを実施してエラーが解消されているか確認
- よくある誤解と回避策
- 誤解1: 「サーバー証明書だけ見れば大丈夫」→中間CAとルートCAの正しいチェーンが必須
- 誤解2: 「クライアントのOSだけ最新にすれば解決」→サーバー側の証明書チェーン・SAN・TLS設定も同等に重要
- 誤解3: 「エラーメッセージが長いほど詳しい原因が分かる」→実際には複数の要因が連鎖している場合が多い
- 誤解4: 「全ての接続で同じ修正が効く」→環境ごとに原因が異なる可能性
- 回避策: 体系的な検証手順を用意し、ログを中心に原因を絞る
- 企業環境での運用ベストプラクティス
- 証明書のライフサイクル管理を自動化
- 自動更新と失効通知を組み合わせ、更新漏れを防ぐ
- 証明書のライフサイクル管理を自動化
- 開発・検証・本番でチェーンとSANの整合性を別々に検証
- ルートCAの信頼ポリシーを明確化し、運用ガイドを整備
- 証明書失効・更新の監査ログを保持し、定期的なレビューを実施
- エンドユーザーにもエラーメッセージの意味と対処方法をわかりやすく伝える
- 影響を受けやすい設定と推奨値
- 最小TLSバージョン: TLS 1.2以上を推奨
- 暗号スイート: 現代的なAES-GCM, CHACHA20-Poly1305等を利用
- SANの包含: 接続先ホスト名を必ずSANに含める
- 自動配布と手動設定の混在回避: 自動化ツールで一貫性を保つ
- 証明書の期間: 1年程度を目安に更新計画を組む
- 時刻同期: NTPを用意し、少なくとも5分以内のズレを避ける
- まとめと今後のアップデート予測
- 証明書検証の失敗は、チェーンの欠落、SANの不一致、時刻同期、失効情報の取得などが主な要因です。これらを順序立ててチェックすることが最短解決の近道です。
- 今後は、IoTやリモートワークの拡大に伴い、証明書運用の自動化と監視がより重要になります。特にクラウドベースのPKIと統合する動きが加速すると予想されます。
- 参考リソースと実用リンク
Apple Website - apple.com
Artificial Intelligence Wikipedia - en.wikipedia.org/wiki/Artificial_intelligence
Cisco AnyConnect Documentation - cisco.com
OpenSSL Project - openssl.org
RFC 5280 - ietf.org
参考リンクのリストはあくまで例です。実務では公式ドキュメントと組織内のPKIポリシーを優先してください。
FAQ セクション
よくある質問
証明書検証エラーの最も一般的な原因は何ですか?
サーバー証明書チェーンの欠落とホスト名の不一致が最も一般的です。中間CAがサーバーに正しく設定されていないと、クライアントは信頼できないと判断します。
どのツールで証明書チェーンを検証できますか?
OpenSSLの s_client コマンドが最も便利です。例: openssl s_client -connect your-vpn-server:443 -servername vpn.yourdomain.com -showcerts
SANとは何ですか?なぜ重要ですか?
SANはSubject Alternative Nameの略で、証明書が複数のホスト名を認証対象として含めることを許します。VPN接続では接続先ホスト名とSANが一致している必要があります。
TLSのバージョンはどれを使うべきですか?
TLS 1.2以上を推奨します。TLS 1.3も可能なら利用しましょう。古いバージョンはセキュリティ上のリスクが高くなります。
証明書の失効情報(CRL/OCSP)はどう扱いますか?
OCSPを有効化してリアルタイムで失効情報を取得する設定が望ましいです。CRLは補助的な役割です。 Forticlient vpn ipsec 接続できない?原因と今すぐ試せる解決策を徹底解説
クライアントの時刻がずれているとどうなりますか?
時刻ずれは証明書検証に影響します。正確な時刻同期を保つことが重要です。
失敗した場合の最初の対応は?
エラーメッセージをメモして、サーバー証明書チェーンとSANの整合性、信頼ストア、時刻同期を順に確認します。
証明書を更新したのにエラーが残る理由は?
古いチェーン情報がクライアントにキャッシュされている可能性があります。キャッシュをクリアして再試行してください。
企業環境での運用で注意すべき点は?
証明書のライフサイクル管理を自動化し、更新と失効情報の監視を組み込むこと。複数拡張機能を同時にテストする検証環境を整備しましょう。
最終的な推奨設定は?
TLS 1.2以上を必須 Forticlient vpnが頻繁に切れる?原因と今すぐ試せる解決策
SANに接続先ホスト名を含める
中間CA証明書を正しく配布
信頼済みCAの最新化を継続
時刻同期を徹底
自動化されたPKI運用と監視を導入 Ipsec vpn 設定:初心者でもわかる詳細ガイド2026年版 最新の設定手順と実践 tips
NordVPNのアフィリエイトリンク:
| VPN | Obfuscation | From / month | Plan | Free plan | Refund | Alipay | UnionPay | Crypto | Website opens in China | Trustpilot | |
|---|---|---|---|---|---|---|---|---|---|---|---|
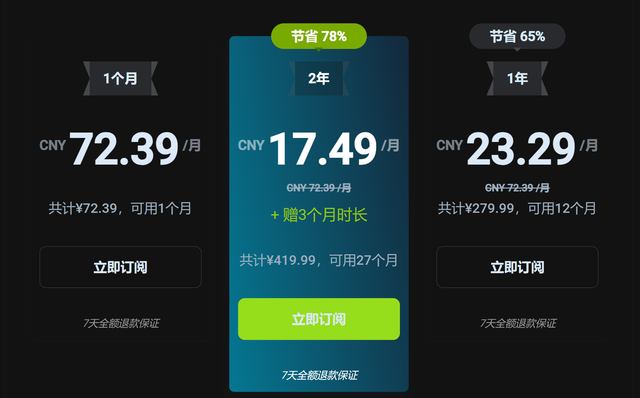
 NordVPN | Turn on manually Obfuscated Servers / NordWhisper | $3.49/mo | 27 months: $94.23 | No | 30 days | ? | ✗ | ✓ | ✓ | ✗ Blocked | 4.2/5 (51,628 reviews) |
 ZoogVPN | Turn on manually Shadow | $2.49/mo | 27 months: $59.99 | Yes | 7 days | ✓ | ✓ | ✓ | ✓ | Official site blocked; our special link opens (4.4 s) | 4.2/5 (195 reviews) |
 ExpressVPN | ✓ On by default all servers | $3.00/mo | 28 months: $84 | No | 30 days | ✗ | ✗ | ✓ | ✗ | ✗ Blocked | 4.4/5 (29,706 reviews) |
 Surfshark | ✓ On by default Camouflage, with OpenVPN | See site | See site | No | 30 days | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 4.3/5 (31,823 reviews) |
 Proton VPN | Turn on manually Stealth, free plan too | $2.99/mo | 12 months: $35.88 | Yes | 30 days | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 2.1/5 (1,040 reviews) |
 Astrill VPN | Turn on manually StealthVPN / OpenWeb | $12.50/mo | 24 months: $300 | No | See site | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 1.3/5 (110 reviews) |
 Private Internet Access | Turn on manually Shadowsocks, OpenVPN only | $2.03/mo | 40 months: $81.2 | No | 30 days | ✗ | ✗ | ✗ | ✗ | ✗ Blocked | 4.2/5 (11,033 reviews) |
 CyberGhost | Turn on manually selected servers | $2.19/mo | 28 months: $61.32 | No | 45 days | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 4.0/5 (24,178 reviews) |
 PureVPN | Turn on manually switch to OpenVPN | $1.69/mo | 60 months: $101.55 | No | 31 days | ? | ? | ✗ | ✓ | ✗ Blocked | 4.4/5 (17,994 reviews) |
 AdGuard VPN | ✓ On by default TrustTunnel | $2.99/mo | 24 months: $71.76 | Yes | 30 days | ✓ | ✗ | ✓ | ✓ | Official site blocked; our special link opens (3.7 s) | 4.3/5 (290 reviews) |
 Mullvad | Turn on manually QUIC / Shadowsocks / LWO | $5.61/mo | €5/mo | No | 14 days | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 3.2/5 (192 reviews) |
 Windscribe | Turn on manually Stealth / WStunnel | $5.75/mo | 12 months: $69 | Yes | See site | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 4.7/5 (13,355 reviews) |
 StrongVPN | Turn on manually Scramble, OpenVPN TCP | See site | See site | No | 30 days | ✓ | ✗ | ✗ | ✗ | ✗ Blocked | 4.4/5 (2,695 reviews) |
 LightXtreme 闪连 | Not listed | $7.08/mo | 12 months: $84.99 | Yes | 30 days | ✓ | ✓ | ✓ | ✓ | ✓ Yes (3.5 s) | No page |
Prices checked 2026-11-10 on each vendor's pricing page (cheapest long plan, USD). Check the vendor's checkout for the final price.
Obfuscation checked 2026-11-14 on each vendor's site and help center: "on by default" = nothing to set; "turn on manually" = switch protocol or mode in settings; "not listed" = the vendor describes no obfuscation.
Payment methods checked 2026-11-10 on each vendor's payment pages: all 14 take cards and PayPal; ✗ = not listed, ? = the vendor's own pages disagree.
China access: whether the official website opens from mainland China networks (tests the website only, not the VPN connection). Last checked 2026-11-18 01:02 Beijing time.
Trustpilot score and review count checked 2026-11-10.